Monica AIは、Chromeなどのブラウザに追加して使うAIの拡張機能です。開いているページの要約や文章づくり、質問への回答を、画面の横から手伝ってくれます。
仕事の資料を読ませて大丈夫か不安な人に向けて、この記事で分かることは3つあります。
- 危険かどうかは「入力した内容の送信先」と「拡張機能が読める範囲」で決まること
- 運営会社の国、無料版、ネットの評判を、判断にどう使えばいいか
- 社内資料に入れてよい情報と、入れてはいけない情報の線引き
不安をあおるつもりも、大丈夫と言い切るつもりもありません。データがどこへ行くのかを順に見ていきます。
Monica AIとは?提供元とできること
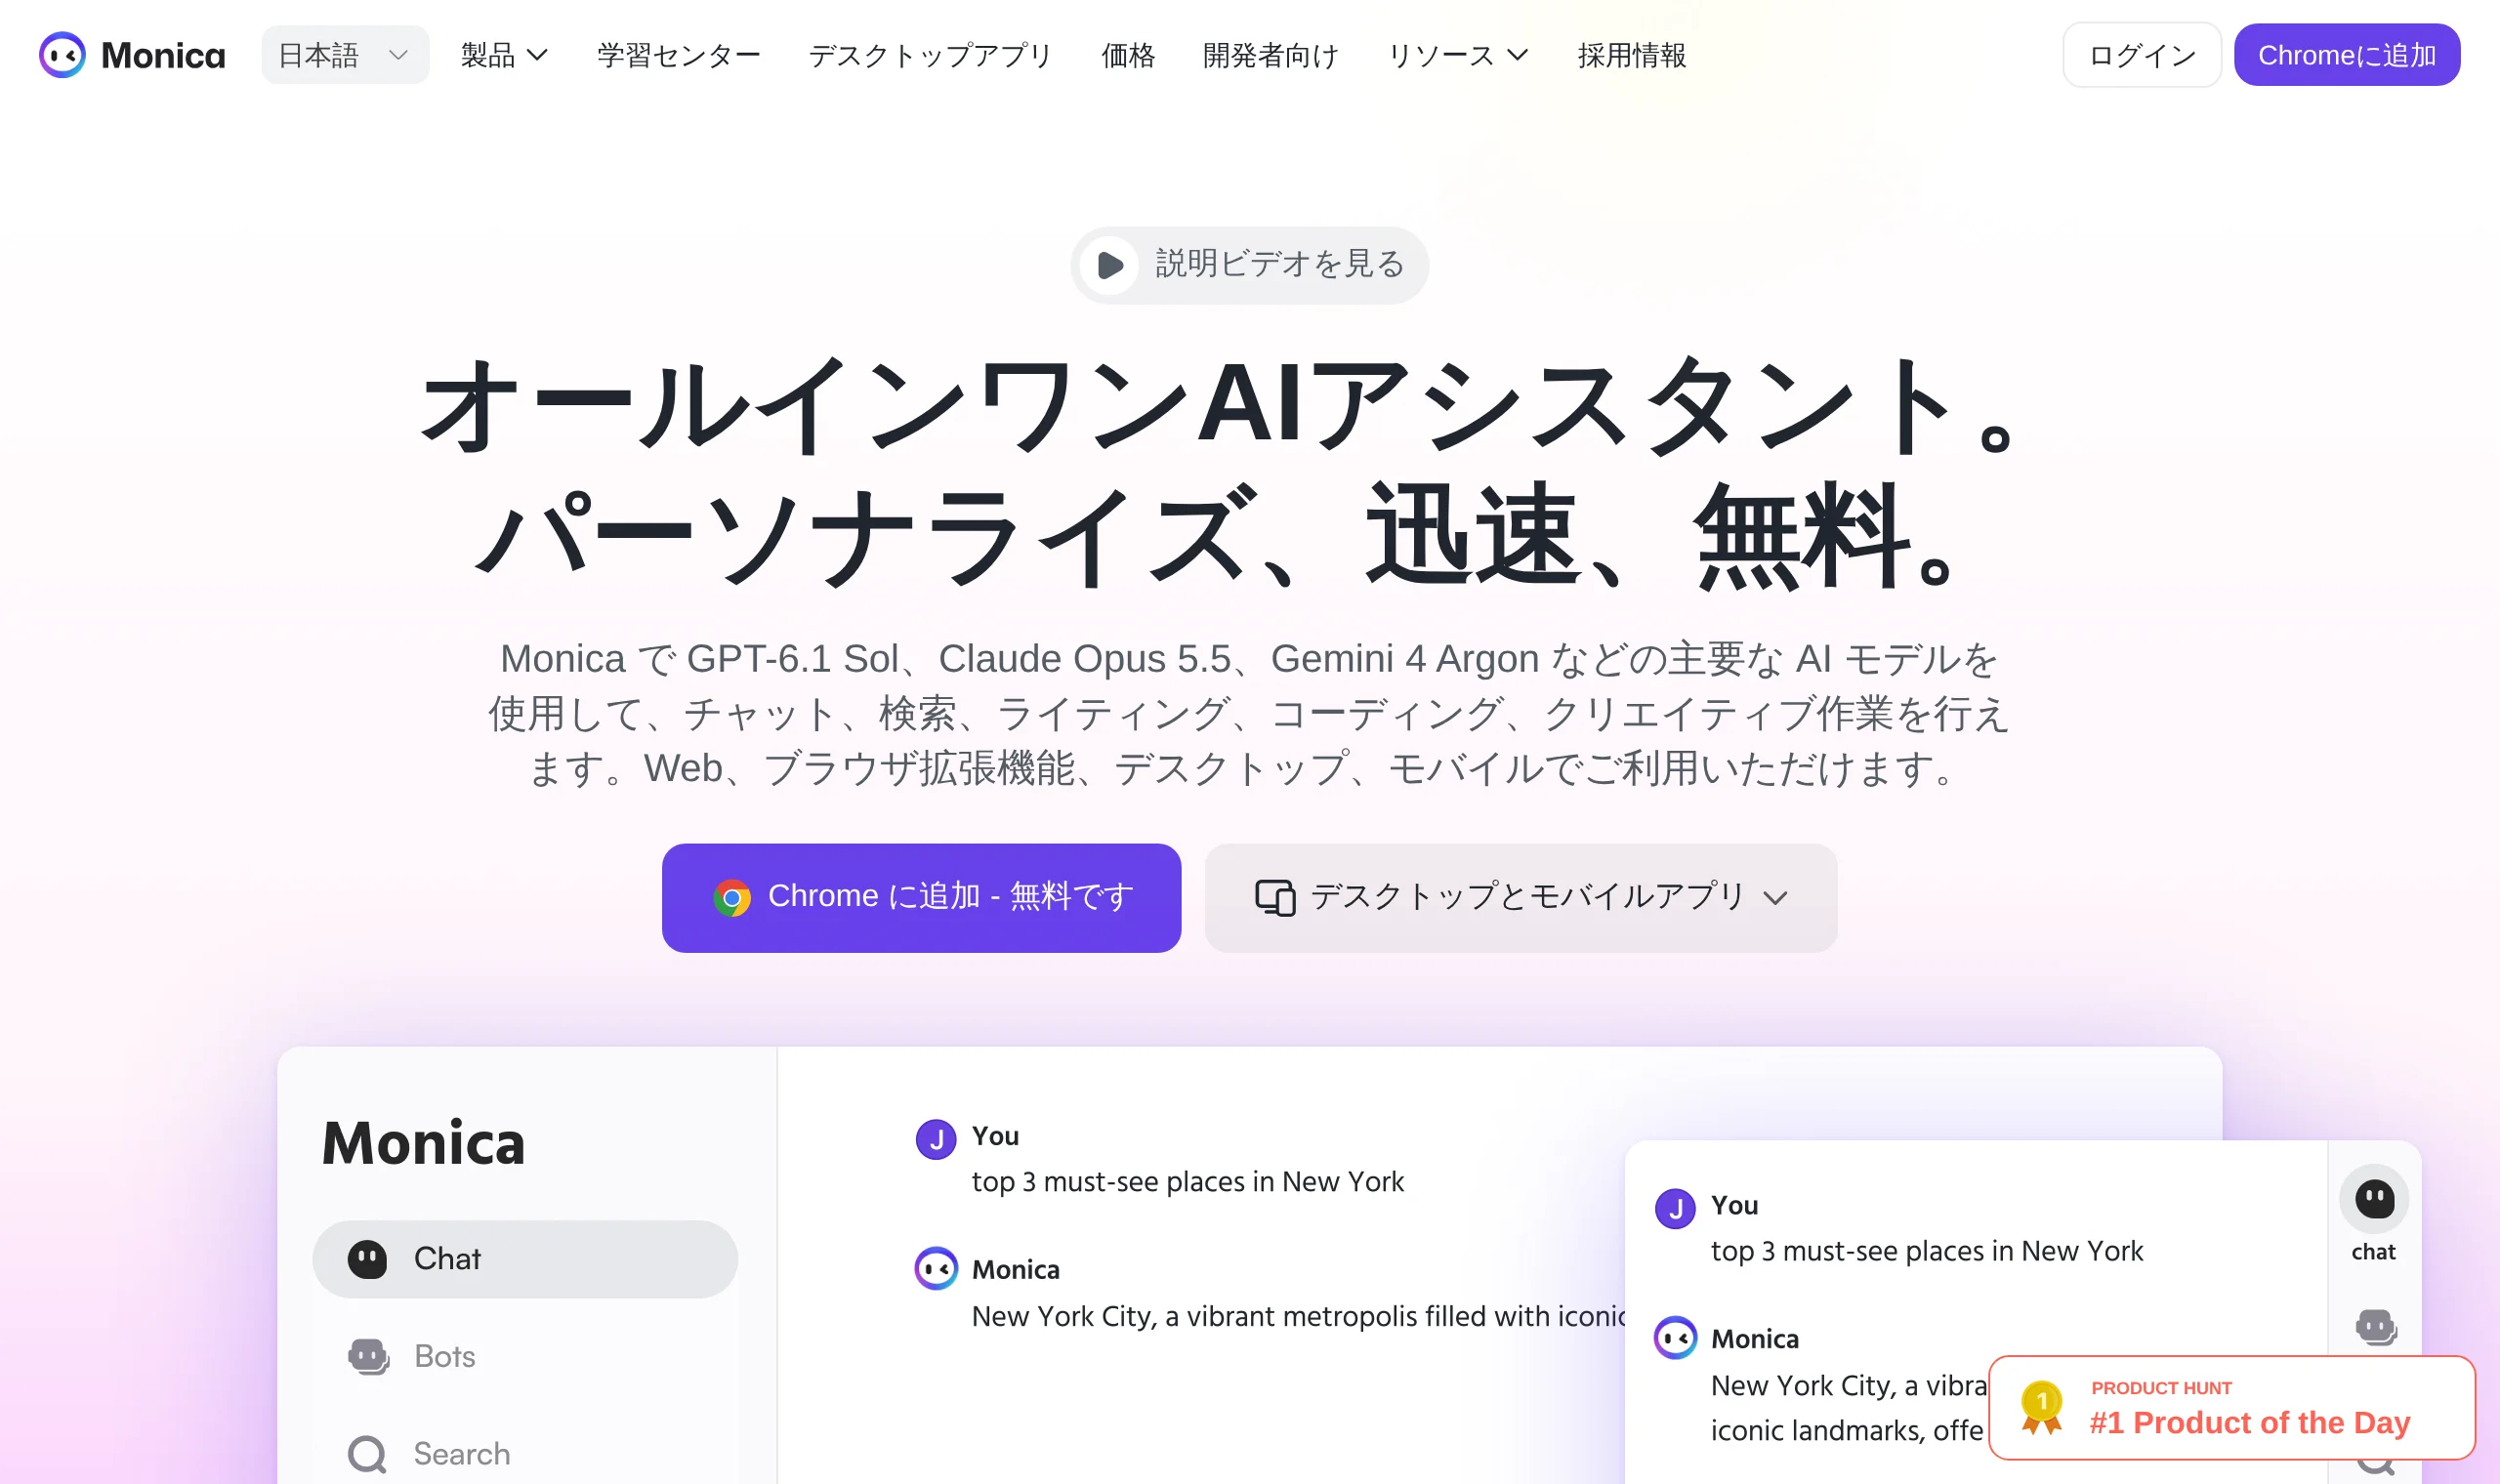
Monica AIは、ブラウザの横にAIの窓を出して使う拡張機能です。まず「誰が出していて、何ができるか」を押さえておくと、次の章の危険性の話が分かりやすくなります。
提供元と運営会社の国
運営は「北京蝴蝶效应科技有限公司」(英語名はButterfly Effect)とされています。法的な拠点はシンガポールとする説明もあり、情報は一本化されていません。同じ会社が作った別のAIサービス「Manus」の安全性を調べたnoteも、実際の開発やデータの送信先が中国に関わる可能性に触れています。
「中国の会社だから危険」と決めつける材料にはなりません。かといって、無視してよい話でもありません。国より先に見るべきなのは、入力した内容がどこへ送られるかです。会社名は、社内で確認する人が登記情報やプライバシーポリシーの発行元を照らし合わせる手がかりになります。
できることと最近の機能
ページの要約、翻訳、文章づくりを、画面の横にあるサイドバーから呼び出せます。GPTProtoのレビューも、ブラウザに常駐して作業を楽にする点を評価しています。
また、ChatGPTの頭脳にあたるGPT-4oや、Anthropic社が作ったAI「Claude」など、複数の最新AIを1か所から使い分けられるのも特徴です。Monica自身がAIを作っているわけではなく、他社のAIの頭脳を借りて動いています。この点が、次の章の話につながります。
Monica AIの危険性は送信先と権限で決まる
危険かどうかは、拡張機能の名前では決まりません。決め手は2つです。1つは、入力した文章や開いているページの内容がどこへ送られるか。もう1つは、拡張機能に「どのページを読んでよいか」を許可したか(この許可を「権限」と呼びます)。どちらも「社外に出る経路」です。
先に結論:問題ないこと・注意すること
ネットの記事を要約したり、英語を訳したりする普段使いなら、過度に心配する必要はありません。
注意したいのは、入力欄に貼った文章です。Monicaのサーバーを通り、さらに頭脳として借りている他社のAIにも転送されます。具体的には、ChatGPTを作ったOpenAI社のGPT-4oや、Anthropic社のClaudeなどです。
1回の入力で、最低2社のサーバーを通る
送信先・保存・学習への利用
Monicaは公式ブログで「データを販売しない」と説明しています。ただ、転送先のAIが受け取った内容をどう扱うかは、そのAI会社の規約次第です。Monica単独の約束で、全経路をカバーすることはできません。これはMonicaに限らず、複数のAIをつなぐ拡張機能に共通する仕組みです。
「入力した内容がAIの学習に使われるか」「どのくらいの期間保存されるか」は、確認できた範囲ではっきり書かれた記載が見つかりませんでした。だから、学習や保存が気になる内容は入れない、という線引きが安全です。気になる人は、Monicaのプライバシーポリシーと、転送先であるOpenAI・Anthropicの規約を直接読んでみてください。
拡張機能が読める範囲
この手の拡張機能は、インストール時に「すべてのサイトのデータの読み取りと変更」という、最も広い権限を求めます。技術的な名前は<all_urls>で、「どんなWebページでも対象にしてよい」という許可です。ブログろう!の解説も、この点をセキュリティ上の懸念として挙げています。
この権限があると、一般的には次のものが拡張機能から見える状態になります。
- 画面に表示されている文章や画像(ページの中身そのもの)
- 入力フォームに打ち込んだ文字(送信前のものも含む)
- ログイン中であることを示す小さなデータ(Cookie)
つまり、社内システムやネットバンキングを開いていると、技術的には中身を見られる状態になります。実際にMonicaがそれらを集めているという意味ではなく、「やろうと思えばできる範囲」が広い、という話です。だからこそ、次の対策で範囲を狭めておく価値があります。
対策はChromeの設定でできる。拡張機能の管理からMonicaの詳細を開き、「サイトへのアクセス」を「クリック時」にすると、自分で押したページしか読まれない。
無料版の扱いと評判の限界
「無料だから危険」というのは誤解です。無料でも有料でも、データの扱いは同じルールだと考えてください。気をつけるのは料金プランではなく、何を入力するかです。
また、GPTProtoやfindAIなど、評判をまとめた記事の指摘は、請求や解約の分かりにくさが中心です。データの安全性を裏付けるものではないので、判断の軸にはなりません。
情報漏えいを防ぐ線引き
ここまでで、データの行き先と権限の広さが分かりました。それを踏まえた線引きはシンプルで、「そのままネットに載っても困らない情報」だけを入れる、です。会社に情報の取り扱いルールがある場合は、そちらが最優先になります。
入れてよい情報の例
すでにネット上にある情報や、漏れても実害のない内容なら、普段どおり使って大丈夫です。使える範囲は意外と広いです。
- 公開されているWebページの要約
- 英語ニュースの翻訳
- 「お詫びの言い回しを丁寧にしたい」といった、一般的な文章の相談
- 自分用のメモの整理
入れてはいけない情報の例
共通点は、固有名詞と数字がセットになっていることです。誰の何の話か特定できる情報は、一度外のサーバーに出ると取り戻せません。
- 顧客の氏名・連絡先と、取引金額
- 社内の売上データや、未公開の事業計画
- 契約書の文面
- 社員の名前と評価
- 患者や生徒の個人情報
- パスワードやAPIキー(外部のサービスにつなぐための合言葉のようなもの)
入力欄に貼らなくても、顧客情報が並んだWebメールを開いたままにするのは避けたいところです。拡張機能が読める状態になっているからです。
迷った時の3つの問いと今日やること
迷ったら、次の3つだけ自分に聞いてください。
- その文章が、そのままネットに公開されても困らないか
- 固有名詞を「A社」「B氏」に置き換えても、頼みたいことは伝わるか
- 自分の判断で外に出してよい情報か。上長の承認が要るものではないか
1つでも引っかかったら、固有名詞を伏せるか、Monicaには入れないでください。
そして今日、1つだけ設定を変えておきましょう。5分もかかりません。
Chromeの右上のメニューから「拡張機能」→「拡張機能を管理」を開く
Monicaの「詳細」を押す
「サイトへのアクセス」を「クリック時」に変える
これで、自分がMonicaを押したページしか読まれません。
社内で許可する前の確認項目
ここまでは自分で使う場合の線引きでした。部下や社員にも使わせるなら、もう1段の確認が要ります。許可を決める総務・情シス・管理職の方は、次の5つを確認してください。
- 自社の情報セキュリティポリシー:「外部クラウドへの業務データ送信」が許可されているか。許可されていなければ、Monicaに限らずこの種のツールは全部対象外です
- データの扱い:送信先、保存、学習への利用について、Monicaの公式ブログとプライバシーポリシーで確認する。あわせて、転送先であるOpenAI・Anthropicの規約も読む。同種のChatGPT公式やCopilotと並べ、差があるかを整理してから判断する
- 拡張機能の権限:Chrome Web Storeの権限表示で「すべてのサイトのデータの読み取りと変更」を求めていることを確かめ、サイトへのアクセスを「クリック時のみ」または「特定サイトのみ」にするルールを決める
- 契約主体:有料プランなら、契約先がどの国の法人かを確認し(運営は北京蝴蝶效应科技有限公司とされる)、自社の海外サービス利用基準と照らす
- 入れてはいけない情報の周知:「公開情報の要約と翻訳はOK、顧客データ・社内文書は禁止」のように、線引きを文書にして配る。「常識で判断して」では事故のもとです
保存期間や学習への利用の詳細は確認できていないので、許可の前に公式の規約で確かめてください。